Scopri cosa fanno i nostri agenti,
anche LOCALI!

Sicurezza informatica e gestione IT con agenti AI, in locale o via API.

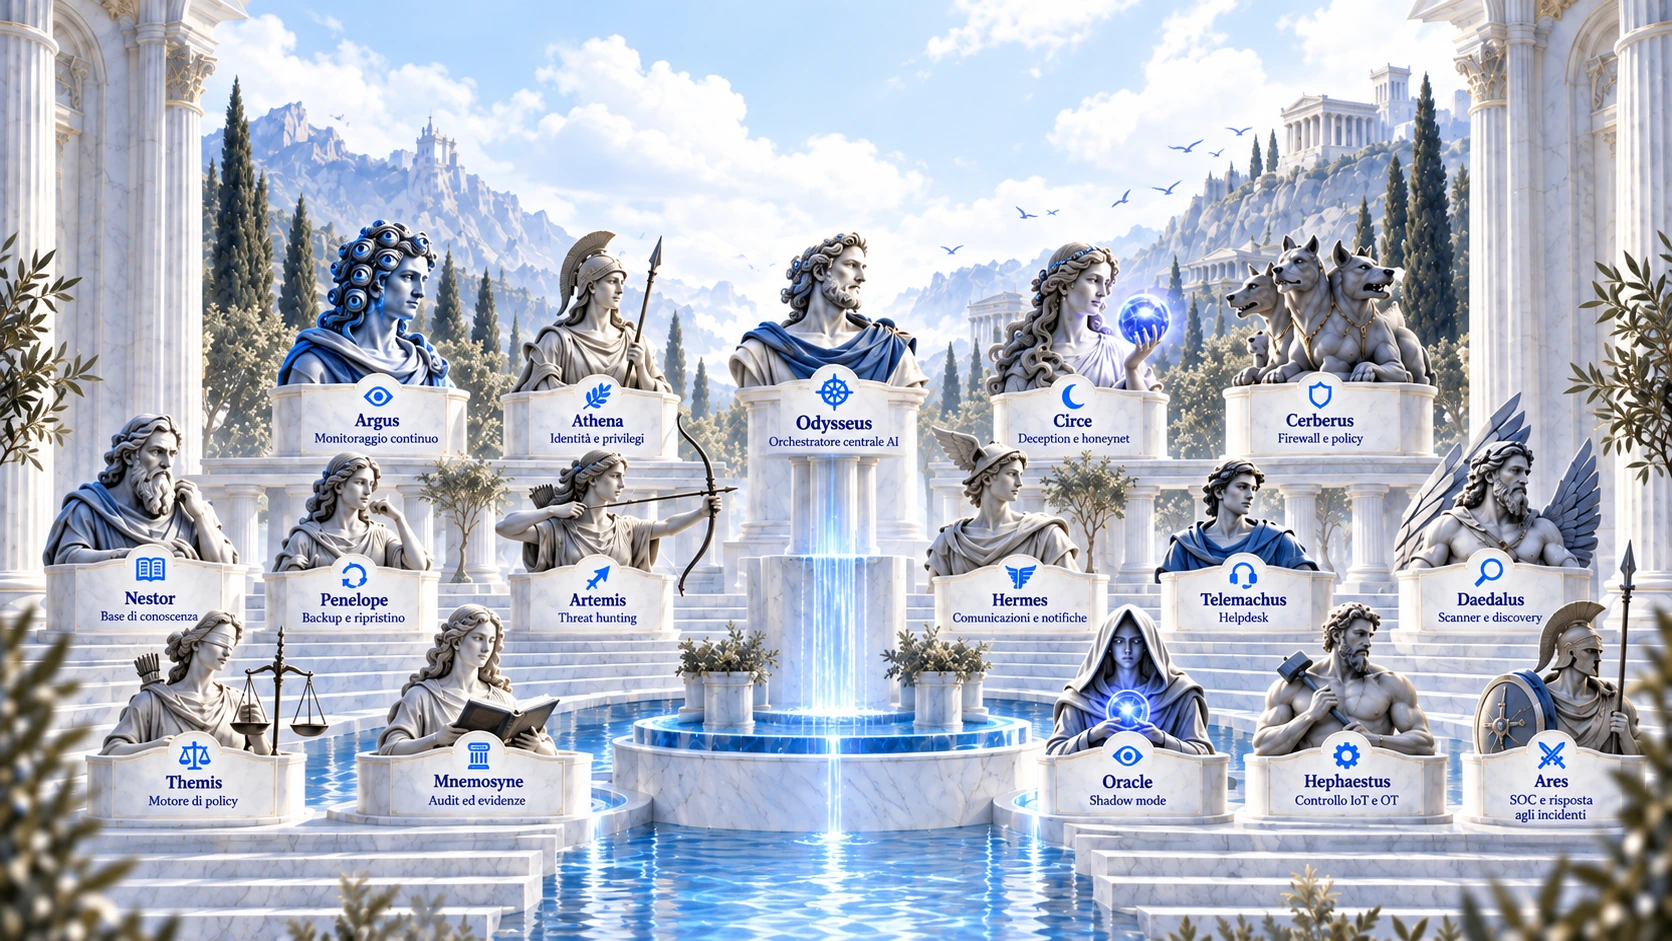
Scorri l’Olimpo e premi su un agente.

100%
Scegli un agente dall’elenco
Themis con la bilancia, Mnemosyne con il libro e Hermes in un tempio di marmo illuminato di blu

ISO 27001
e NIS2

Scopri come gli agenti supportano il tuo percorso: controlli, esempi pratici ed evidenze, punto per punto.

Esplora la mappa

La differenza con i nostri competitor?

In locale o via API.
La scelta è tua.

Scegli dove far lavorare OverZeus: sui server nel tuo CED oppure via API su Azure o AWS in Europa.

In LOCALE

Nel tuo CED.
Anche senza Internet.

Agenti e intelligenza artificiale lavorano sui server della tua azienda. Monitoraggio, analisi e interventi autorizzati possono funzionare interamente nella tua rete.

Infrastruttura
Server nel tuo centro elaborazione dati.
Dati e AI
Elaborazione all’interno della tua azienda.
Connessione
Può operare senza collegamento a Internet.
Parliamo del tuo CED

Via API

Azure o AWS.
Su server in Europa.

I tuoi sistemi si collegano via API ai servizi AI su Azure o AWS in Europa. Definiamo insieme i servizi da utilizzare, la regione europea e i dati da inviare per l’analisi.

Infrastruttura
Server Azure o AWS in una regione europea concordata.
Dati e AI
Ai servizi remoti arrivano i dati concordati per l’analisi.
Connessione
Richiede una connessione ai servizi API remoti.
Parliamo della modalità API

In entrambi i casi, decidi tu. Prima di intervenire, gli agenti spiegano cosa faranno e chiedono la tua autorizzazione.

Penelope, Odysseus e Ares in un tempio di marmo blu: recupero, coordinamento e risposta agli incidenti

DORA

La resilienza digitale del settore finanziario, spiegata in modo semplice: cosa chiede DORA e come possono aiutarti i nostri agenti.

Esplora la mappa DORA

Come funziona OverZeus

Dal problema alla soluzione.
Ecco chi fa cosa.

Sedici agenti AI lavorano insieme per controllare i tuoi sistemi, proteggere i dati e assistere le persone. Segui la linea: ogni caso coinvolge gli agenti necessari, con la tua autorizzazione prima di intervenire.

  1. Osservano i tuoi sistemi

    Rete, accessi, dispositivi e servizi: gli agenti raccolgono i segnali e riconoscono le anomalie.

  2. Preparano una risposta

    Le informazioni vengono riunite in una proposta: cosa è successo, cosa fare e quali effetti aspettarsi.

  3. Chiedono la tua autorizzazione

    Prima di passare dall’osservazione all’intervento, il responsabile vede il piano e decide se approvarlo.

  4. Intervengono e registrano l’esito

    Gli agenti coinvolti eseguono il piano approvato. Ogni decisione e risultato rimangono consultabili.

Conosci il problema. Approvi la soluzione. Vedi il risultato.

Hephaestus in una fucina di marmo blu con un braccio robotico e strumenti di laboratorio

Fabbriche, laboratori
e sistemi IoT.

Macchine, sensori e dispositivi collegati. Gli agenti osservano le anomalie e portano le decisioni ai responsabili, anche in locale.

Scopri Aziende IoT

Prova un caso concreto

Qualcuno cambia
le regole del firewall.

Una nuova regola permette alla reception di accedere alla rete della direzione. Cerberus rileva la modifica. Hermes ti avvisa nell’app e ti propone tre scelte.

Simulazione interattiva
ReceptionRete ospiti
Cerberus, guardiano della reteCerberus
DirezioneSistemi riservati
Modifica rilevataNuova regola di accesso
Account nell’esempioadmin-demo
Stato inizialeIn attesa di decisione

La proposta, prima dell’azione

Ogni scelta ha un perimetro.

Nell’app trovi la modifica, le evidenze e gli effetti dei possibili interventi. Prova una delle tre opzioni per vedere cosa accadrebbe.

Cerberus rilevaHermes informaTu decidi

Esempio illustrativo con dati sintetici. Questa simulazione non si collega a reti reali e non esegue interventi.

9:41
HermesIl tuo punto di controllo
Cerberus · Firewall

È cambiato un accesso.

La reception può ora raggiungere la rete della direzione. Prima, questo collegamento era bloccato.

Origine ReceptionDestinazione DirezioneAutore registrato admin-demo

Come vuoi procedere?

Nell’esempio Ares coinvolge solo admin-demo. Altri account richiederebbero evidenze e una nuova autorizzazione.

Anteprima illustrativa dell’esperienza Hermes

Sicurezza informatica per la tua azienda

Lui si accorge…
Tu decidi…

OverZeus usa l’intelligenza artificiale per monitorare reti, server e dispositivi, segnalare i problemi e proporre come risolverli. Prima di intervenire, spiega cosa farà e chiede l’autorizzazione al responsabile.

16 agenti coordinati. Il controllo resta alle persone.

OverZeusUna regia. Sedici responsabilità.

Monitoraggio ITProtezione dei datiAssistenza agli utentiScopri gli agenti
Hermes, il messaggero del PantheonLa tua decisione
fa la differenza.

Hermes, sempre dalla tua parte

L’ultima parola
è nelle tue mani.

L’app Hermes si collega direttamente al server locale tramite VPN, su connessione 5G cifrata proprietaria. Porta ai responsabili le evidenze e una spiegazione precisa dell’intervento proposto.

  1. 01

    Comprendi cosa è successo

    Evento, fonti e risorse coinvolte, nello stesso contesto.

  2. 02

    Vedi cosa cambierà

    Operazioni, account interessati ed effetti attesi prima di autorizzare.

  3. 03

    Decidi e verifica l’esito

    Themis governa l’esecuzione. Mnemosyne conserva la traccia.

L’architettura di riferimento

Vicino ai tuoi sistemi.
Dentro le tue regole.

Il progetto separa intelligenza, operazioni e recupero. L’AI può lavorare nel tuo CED oppure via API su Azure o AWS in Europa, secondo la configurazione concordata.

01 / Intelligenza

AI Core

Analizza il contesto autorizzato e prepara spiegazioni e proposte. Le credenziali amministrative restano fuori dal modello.

02 / Operazioni

IT Operations

Collega le fonti, gestisce l’app, applica le policy ed esegue i soli interventi autorizzati.

03 / Continuità

Backup protetto

Credenziali indipendenti, copie protette e procedure di recupero da verificare sul perimetro concordato.

Integrazioni, regione di elaborazione e dati condivisi vengono definiti insieme, in base alla modalità scelta.

Oracle · Proof of Value

Prima il valore.
Poi la tua fiducia.

Una macchina in comodato. Una prova gratuita di 15–30 giorni. Oracle osserva l’ambiente concordato in Shadow Mode e prepara un resoconto di ciò che OverZeus avrebbe potuto fare per te.

Nessuna modifica alla produzione Evidenze e proposte da esaminare Attivazione operativa solo dopo l’accordo
Parliamo della tua prova

Perimetro, disponibilità e condizioni della prova vengono concordati prima dell’avvio.

Oracle e la sfera del Proof of Value
“Ecco cosa abbiamo osservato.
Ecco cosa avremmo potuto fare.”
Il report Oracle, costruito sulle tue evidenze.
15–30giorni per conoscere
il valore sul tuo ambiente

Il prossimo passo

Il tuo mondo merita
i suoi guardiani.

Parliamone

Coordinamento degli agenti

Odysseus

Ogni segnale trova la sua direzione.

Collega gli indizi, coinvolge i moduli giusti e riunisce analisi e proposte in un piano comprensibile.

Scenario illustrativo

Tre segnali. Un solo incidente?

Cosa rileva

Un accesso amministrativo insolito, una nuova regola di rete e un trasferimento anomalo compaiono nella stessa finestra temporale. Odysseus collega le evidenze di Athena, Cerberus e Artemis, senza dare per certa una compromissione.

Cosa propone

Presentare una timeline unica e un piano di verifica, indicando account, sistemi interessati e informazioni ancora mancanti.

Le scelte e le loro conseguenze

  1. Continua a osservare

    I sistemi restano invariati. I tre eventi vengono correlati e il responsabile riceve nuovi aggiornamenti se emergono ulteriori segnali.

  2. Approfondisci le evidenze

    I moduli consultano le fonti autorizzate e preparano un confronto con le attività pianificate. Non viene eseguita alcuna modifica.

  3. Affida il caso ad Ares

    Ares apre la gestione dell’incidente. Le eventuali misure di contenimento vengono elencate in Hermes e sottoposte all’approvazione del responsabile.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.

Monitoraggio IT

Argus

Uno sguardo su ciò che cambia.

Osserva eventi, servizi, rete e dispositivi collegati. Evidenzia anomalie e scostamenti dalla situazione attesa.

Scenario illustrativo

Il disco del gestionale si sta riempiendo.

Cosa rileva

Lo spazio disponibile sul server del gestionale diminuisce rapidamente. Argus rileva la tendenza e la collega alla crescita dei log di un servizio.

Cosa propone

Mostrare la capacità residua, le fonti della crescita e una procedura approvabile di archiviazione dei soli log previsti dal piano.

Le scelte e le loro conseguenze

  1. Mantieni il monitoraggio

    Non vengono spostati o cancellati file. L’andamento resta sotto osservazione e il responsabile viene aggiornato al superamento delle soglie concordate.

  2. Approva l’archiviazione

    Il runbook autorizzato archivia esclusivamente i log elencati, rispettando la conservazione prevista. Al termine vengono verificati spazio e stato del servizio.

  3. Coinvolgi il tecnico

    Il caso passa al responsabile infrastrutturale con andamento, evidenze e procedura proposta. Se emergono segnali di attacco, viene coinvolto Ares.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Accessi e permessi

Athena

Il giusto accesso. Alla persona giusta.

Controlla identità, gruppi e privilegi. Spiega le autorizzazioni rilevate e mette in evidenza le variazioni da verificare.

Scenario illustrativo

Un account diventa amministratore.

Cosa rileva

Un utente viene aggiunto a un gruppo amministrativo e nelle fonti collegate non compare una richiesta approvata. Athena identifica la variazione e l’account usato per effettuarla.

Cosa propone

Chiedere al responsabile di verificare la modifica, mostrando privilegi precedenti, nuovi accessi e possibili impatti di una revoca.

Le scelte e le loro conseguenze

  1. Mantieni i privilegi

    L’appartenenza al gruppo resta attiva. Vengono registrati decisione e contesto fornito dal responsabile; il monitoraggio continua.

  2. Ripristina il gruppo

    Dopo l’approvazione viene rimossa soltanto l’appartenenza indicata. Athena verifica il risultato e segnala gli eventuali servizi interessati.

  3. Avvia un’indagine con Ares

    Ares analizza origine e attività dell’account. Blocco delle sessioni o degli account sono misure specifiche da mostrare e autorizzare in Hermes.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Firewall e reti

Cerberus

Ogni confine ha il suo guardiano.

Sorveglia regole del firewall e separazione delle reti. Propone e applica le correzioni consentite dalle policy.

Scenario illustrativo

Dalla reception alla rete della direzione.

Cosa rileva

Una nuova regola del firewall consente alla rete della reception di raggiungere quella della direzione. Cerberus confronta la configurazione con la precedente e identifica la modifica.

Cosa propone

Mostrare in Hermes regola, orario, account utilizzato ed effetto sull’accesso ai sistemi riservati, prima di qualsiasi intervento.

Le scelte e le loro conseguenze

  1. Non fare nulla

    La regola resta attiva. La decisione viene registrata e Cerberus continua a monitorare; eventuali nuovi segnali vengono valutati separatamente.

  2. Ripristina i permessi originali

    Cerberus annulla la modifica alla regola interessata, ripristina la separazione precedente e verifica il risultato. Le altre regole restano nel loro stato corrente.

  3. Passa ad Ares

    Ares coordina il piano approvato: contenimento, controlli DLP per la protezione dei dati e blocco degli account espressamente elencati. Ulteriori interventi richiedono una nuova autorizzazione.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
App e autorizzazioni

Hermes

La decisione arriva nelle tue mani.

L’app dei responsabili: riceve le segnalazioni dal server locale, spiega gli interventi e raccoglie approvazioni o rifiuti.

Scenario illustrativo

Un accesso amministrativo alle tre di notte.

Cosa rileva

Un accesso privilegiato avviene fuori dall’orario abituale. Hermes presenta al responsabile account, dispositivo, orario e contesto disponibile attraverso il collegamento VPN su connessione 5G cifrata proprietaria.

Cosa propone

Verificare se l’attività era prevista e presentare le misure possibili. L’assenza di risposta non viene interpretata come autorizzazione.

Le scelte e le loro conseguenze

  1. Conferma l’attività prevista

    La conferma viene associata all’evento. Eventuali altri indicatori sospetti continuano a essere analizzati.

  2. Richiedi una verifica

    Il tecnico riceve le evidenze e controlla le attività pianificate. Il sistema rimane in osservazione per questo intervento.

  3. Approva il contenimento

    Il responsabile autorizza il piano visibile nell’app, con account e risorse specifici. Themis ne verifica i limiti prima dell’esecuzione e Hermes riporta l’esito.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Backup e ripristino

Penelope

La continuità si costruisce prima.

Sorveglia backup, conservazione e preparazione al ripristino. Aiuta a trasformare una copia in un percorso di recupero verificabile.

Scenario illustrativo

Il backup del gestionale non è riuscito.

Cosa rileva

Un job fallisce e l’ultimo punto di recupero supera l’obiettivo concordato. Penelope segnala quali dati potrebbero non essere coperti.

Cosa propone

Verificare la causa e preparare un nuovo tentativo o una prova di recupero in ambiente isolato. Lo stato del backup, da solo, non dimostra la recuperabilità.

Le scelte e le loro conseguenze

  1. Rimanda l’intervento

    Il responsabile prende atto della copertura insufficiente. Nessuna operazione viene avviata e il problema rimane visibile.

  2. Autorizza un nuovo backup

    Viene avviato il solo job indicato, con le autorizzazioni della piattaforma di backup. Penelope controlla l’esito e aggiorna il punto di recupero rilevato.

  3. Pianifica una prova di ripristino

    Il team definisce un ambiente isolato, dati e obiettivi della prova. Il recupero viene eseguito solo dopo l’approvazione del piano.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Ricerca delle minacce

Artemis

Segue gli indizi, oltre l’allarme.

Cerca segnali di compromissione nelle fonti autorizzate e correla comportamenti sospetti che meritano un’indagine.

Scenario illustrativo

Un dispositivo contatta una destinazione insolita.

Cosa rileva

La telemetria di sicurezza mostra connessioni ripetute verso una destinazione mai osservata per quel dispositivo. Artemis confronta i segnali con il suo ruolo e le attività note.

Cosa propone

Presentare frequenza, fonti e possibili spiegazioni, distinguendo un’anomalia da una compromissione confermata.

Le scelte e le loro conseguenze

  1. Continua a osservare

    Le connessioni non vengono interrotte. Si raccolgono ulteriori evidenze nel perimetro autorizzato.

  2. Verifica con il proprietario

    Il responsabile del dispositivo riceve il contesto per verificare aggiornamenti, nuovi servizi o altre cause legittime.

  3. Coinvolgi Ares

    Gli indizi passano alla gestione dell’incidente. Eventuali blocchi di rete o isolamento vengono definiti e autorizzati prima dell’intervento.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Risposta agli incidenti

Ares

Dall’allarme a una risposta coordinata.

Organizza priorità, indagini, escalation e contenimento. Ogni intervento segue un piano con responsabilità e autorizzazioni chiare.

Scenario illustrativo

Un account modifica il firewall e accede a file riservati.

Cosa rileva

Cerberus e Athena segnalano attività correlate. Ares riunisce le evidenze e valuta quali account, sessioni e dati siano effettivamente coinvolti.

Cosa propone

Proporre un piano di contenimento e protezione dei dati, indicando account da bloccare, impatti operativi e verifiche successive.

Le scelte e le loro conseguenze

  1. Prosegui l’indagine

    Si raccolgono le evidenze disponibili senza interrompere account o servizi. Le ragioni della decisione restano tracciate.

  2. Approva il piano di contenimento

    Vengono eseguite soltanto le misure elencate e approvate: per esempio blocco dell’account coinvolto e restrizioni specifiche sui trasferimenti di dati.

  3. Affida la risposta al team

    Il responsabile riceve timeline, priorità ed evidenze per guidare la gestione manuale. OverZeus mantiene la raccolta e la tracciabilità previste.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Procedure aziendali

Nestor

L’esperienza diventa accessibile.

Recupera manuali, runbook e casi precedenti, rispettando i permessi. Le risposte rimandano alle fonti aziendali approvate.

Scenario illustrativo

Due procedure di ripristino si contraddicono.

Cosa rileva

Un tecnico cerca le istruzioni per un servizio e trova due documenti con passaggi incompatibili. Nestor evidenzia versioni, provenienza e differenze.

Cosa propone

Chiedere al proprietario della procedura quale versione è valida, prima di usarla per un intervento operativo.

Le scelte e le loro conseguenze

  1. Consulta entrambe le fonti

    Le differenze rimangono esplicite. Nessuna delle due procedure viene presentata come definitiva e non viene eseguito alcun intervento.

  2. Richiedi la revisione

    Il proprietario riceve il confronto e può approvare la versione corretta attraverso il processo documentale previsto.

  3. Segnala una possibile alterazione

    Se la provenienza è sospetta, Ares riceve le evidenze. Il documento non autorizza autonomamente azioni o accessi.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Assistenza agli utenti

Telemachus

Un aiuto chiaro, al momento giusto.

Accoglie le richieste degli utenti, guida la diagnosi e propone soluzioni approvate. Porta ai tecnici i casi che richiedono il loro intervento.

Scenario illustrativo

Un utente non accede alla cartella di reparto.

Cosa rileva

Telemachus raccoglie i sintomi e verifica i segnali disponibili. La cartella risulta raggiungibile, ma l’account non ha l’appartenenza al gruppo richiesta.

Cosa propone

Spiegare il motivo e presentare una richiesta al proprietario dei dati, indicando l’accesso necessario.

Le scelte e le loro conseguenze

  1. Mantieni gli accessi attuali

    Il caso conserva diagnosi e spiegazione. Non viene concesso alcun permesso.

  2. Richiedi l’autorizzazione al proprietario

    La richiesta viene inoltrata alla persona competente. Solo l’approvazione prevista permette di avviare il cambio di accesso.

  3. Passa al tecnico

    Il tecnico riceve sintomi, verifiche già svolte e contesto, per proseguire senza ricominciare la diagnosi.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Sistemi esca

Circe

Un’esca che rivela una presenza.

Gestisce risorse ed ambienti esca separati dagli asset reali. Le interazioni inattese diventano evidenze per il SOC.

Scenario illustrativo

Qualcuno accede a un dispositivo esca.

Cosa rileva

Una risorsa sintetica, che non appartiene ai normali processi di lavoro, riceve un tentativo di accesso. Circe raccoglie origine e contesto del contatto.

Cosa propone

Verificare se si tratta di un’attività autorizzata e, in caso contrario, approfondire l’origine del segnale.

Le scelte e le loro conseguenze

  1. Continua l’osservazione controllata

    L’esca resta nel suo ambiente segregato. Si raccolgono i soli eventi previsti, senza modificare i sistemi aziendali.

  2. Verifica l’attività con il team

    Si confronta il contatto con gli assessment e le attività pianificate prima di assegnare una conclusione al segnale.

  3. Passa le evidenze ad Ares

    Ares valuta l’asset d’origine e prepara eventuali misure di contenimento. Ogni azione sui sistemi reali richiede l’autorizzazione prevista.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Inventario della rete

Daedalus

Conoscere ciò che devi proteggere.

Mappa asset, servizi e dipendenze nel perimetro concordato. Evidenzia dispositivi nuovi e informazioni mancanti.

Scenario illustrativo

Compare un dispositivo senza proprietario.

Cosa rileva

Le fonti di inventario o il discovery autorizzato rilevano un nuovo dispositivo in una rete aziendale. Non è associato a un responsabile noto.

Cosa propone

Mostrare posizione, informazioni disponibili e lacune, richiedendo l’identificazione dell’asset prima di estendere il controllo.

Le scelte e le loro conseguenze

  1. Mantieni il dispositivo sotto osservazione

    L’asset viene registrato come da identificare. Nessun accesso di rete viene modificato.

  2. Assegna un responsabile

    Il referente verifica il dispositivo e completa l’inventario attraverso il flusso autorizzato.

  3. Richiedi un contenimento

    Cerberus o Hephaestus preparano una misura limitata al dispositivo. Il responsabile vede impatti e perimetro prima di approvarla.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Regole e approvazioni

Themis

Il potere ha regole precise.

Fa rispettare privilegi, approvazioni e limiti operativi attraverso controlli esterni al modello AI.

Scenario illustrativo

Una richiesta di intervento usa un’approvazione scaduta.

Cosa rileva

Un’operazione arriva al controllo di esecuzione con un’autorizzazione non più valida. Themis blocca l’avvio e presenta il motivo.

Cosa propone

Richiedere una nuova decisione sul piano aggiornato, verificando destinatario, risorse, operazioni e durata dell’autorizzazione.

Le scelte e le loro conseguenze

  1. Mantieni il blocco

    L’operazione resta ineseguita. La motivazione viene registrata e non viene modificata la policy.

  2. Richiedi una nuova approvazione

    Hermes presenta il piano attuale al responsabile. L’intervento può partire soltanto dopo una nuova autorizzazione valida.

  3. Segnala il tentativo ad Ares

    Se il comportamento è anomalo o ripetuto, Ares riceve le evidenze per indagare. Il blocco operativo rimane attivo.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Registro degli interventi

Mnemosyne

Ogni decisione lascia una traccia.

Conserva fonti, timeline, proposte, autorizzazioni ed esiti. Aiuta a ricostruire il percorso di ogni intervento.

Scenario illustrativo

Una modifica non ha un’approvazione associata.

Cosa rileva

La timeline mostra una variazione di configurazione senza il relativo riferimento autorizzativo nelle fonti collegate. Mnemosyne segnala la lacuna senza inventare una ricostruzione.

Cosa propone

Confrontare i registri disponibili e chiedere al responsabile se l’attività è stata autorizzata attraverso un altro canale.

Le scelte e le loro conseguenze

  1. Registra la lacuna

    L’assenza del riferimento rimane visibile nel resoconto. Le evidenze originali vengono conservate.

  2. Completa il contesto

    Il responsabile fornisce l’eventuale documento o ticket esistente. Il nuovo riferimento viene aggiunto conservando la cronologia.

  3. Avvia una verifica con Ares

    L’anomalia passa al team incidenti. La timeline e le fonti disponibili vengono utilizzate per valutare origine e impatto della modifica.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Prova in sola lettura

Oracle

Vedi il valore, prima di attivarlo.

Durante la prova osserva e prepara proposte senza modificare la produzione. Rende visibile il valore potenziale di OverZeus.

Scenario illustrativo

Una prova che racconta cosa sarebbe stato possibile.

Cosa rileva

Nel perimetro collegato vengono rilevati un backup fallito, un privilegio da rivedere e una configurazione modificata. Oracle associa a ogni evidenza un possibile intervento.

Cosa propone

Presentare un report che distingue ciò che è stato osservato, le interpretazioni, gli interventi proposti e le condizioni per attivarli.

Le scelte e le loro conseguenze

  1. Esamina le evidenze

    Il responsabile consulta fonti, copertura e informazioni mancanti. La produzione resta invariata.

  2. Valuta le proposte

    Il cliente indica quali raccomandazioni sono utili e quali richiedono altro contesto. Il feedback entra nel report finale.

  3. Definisci l’attivazione

    Si concordano moduli, integrazioni e autorizzazioni della fase operativa. La prova non acquisisce automaticamente permessi di modifica.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.
Dispositivi e impianti

Hephaestus

La sicurezza incontra il mondo fisico.

Porta contesto a macchine, sensori e dispositivi connessi: stato, anomalie e automazioni entro confini operativi definiti.

Scenario illustrativo

Una macchina industriale comunica in modo inatteso.

Cosa rileva

Un dispositivo OT inizia a contattare una rete non prevista. Hephaestus mette in relazione la segnalazione con il ruolo della macchina e le sue dipendenze operative.

Cosa propone

Mostrare al responsabile OT cosa è cambiato e valutare una restrizione specifica, considerando gli effetti sulla continuità del processo.

Le scelte e le loro conseguenze

  1. Continua a osservare

    La macchina mantiene le sue connessioni. Il responsabile può verificare manutenzioni o aggiornamenti programmati.

  2. Approva una restrizione mirata

    Si applica esclusivamente la misura descritta, se supportata e autorizzata. Il piano indica le verifiche operative e le condizioni di ripristino.

  3. Coordina la risposta con Ares

    Il team IT/OT valuta il caso con Ares. Isolamento, riavvio o fermo della macchina richiedono un piano e un’autorizzazione espliciti.

Le operazioni attivabili dipendono dalle integrazioni e dalle policy concordate. Le azioni sensibili richiedono autorizzazione; durante Oracle Shadow Mode non vengono eseguite modifiche in produzione.